Tecnologia

Más de 1 TB de secretos industriales robados a Apple y Tesla

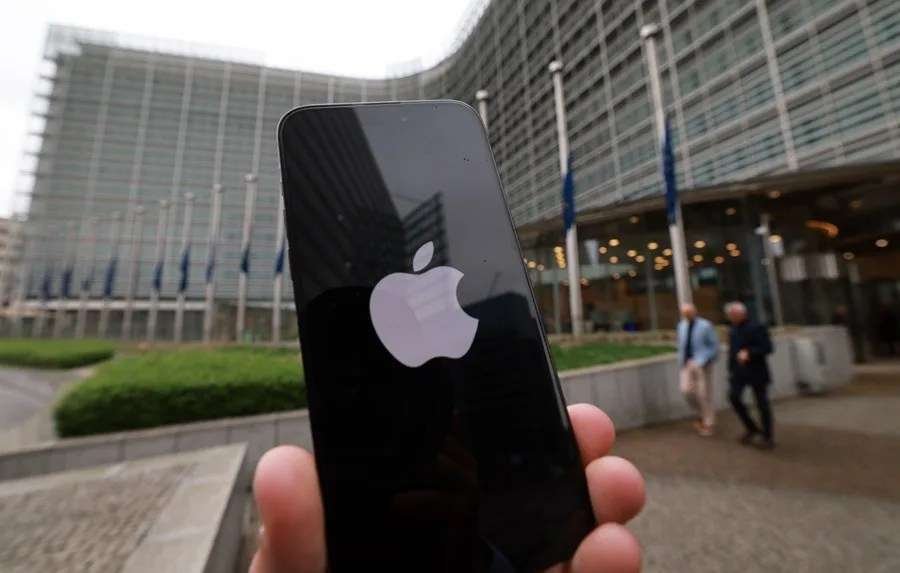
Foto del 23 de abril de 2025 que muestra el logo de Apple frente a la sede de la Comisión Europea en Bruselas. -

[ad_1]

Luxcompartirun proveedor clave de Apple, Tesla y otros gigantes tecnológicos, habría sufrido una grave brecha de datos que ha dejado expuesto más de 1 TB de información confidencial.

El incidente, que habría ocurrido a mediados de diciembre y cuyos detalles se han ido conociendo en las últimas semanas, ha generado alarma en la industria tecnológica por el volumen, la sensibilidad de los archivos y la posibilidad de que incluyan documentación de productos aun no lanzados al mercado.

Según el grupo de ransomware que se atribuye el ataque, RansomHublos sistemas internos de Luxshare Precision Industry fueron comprometidos y cifrados y grandes cantidades de datos fueron exfiltrados. El colectivo publicó el 15 de diciembre. un mensaje en su página de filtraciones de la dark web, en el que afirmó haber obtenido archivos de clientes como Apple, Nvidia, LG, Tesla y Geely. y amenazó con liberarlos públicamente si no se establecía contacto para negociar.

Entre los detalles a los que accedieron los cibermalos habrían modelos CAD en 3D con geometrías detalladas de productos, planos de fabricación en 2D, diseños de componentes mecánicos, esquemas de placas de circuitos impresos (PCB) y documentación técnica interna en formato PDF. Estas categorías de archivos son habituales en los flujos de trabajo de diseño y fabricación y su exfiltración plantean riesgos importantes para la confidencialidad de proyectos y estrategias de producción.

Equipos de seguridad independientes, como los investigadores de cibernoticiashan analizado partes de las muestras publicadas por RansomHub y han señalado que los archivos revisados ​​parecen autenticos Documentos internos vinculados a proyectos entre la firma de Cupertino y Luxshare.

Entre ellos se incluyen procedimientos de reparación confidenciales, flujos logísticos detallados y cronogramas de colaboración entre empresas, así como archivos con información de identificación personal de empleados -nombres, cargos y correos corporativos- implicados en proyectos sensibles.

El periodo abarcado por los datos filtrados, que según las muestras va desde 2019 hasta 2025sugiere que la brecha no solo afecta a productos y procesos ya conocidos, sino también a proyectos en desarrollo que aún no han sido presentados en el mercado. Esta circunstancia eleva el impacto potencial del ataque.

¿Por qué las tecnológicas deben estar preocupadas?

La gravedad del incidente radica en varias vertientes. En primer lugar, el acceso a modelos de diseño y documentación de ingeniería facilitar podría la ingeniería inversa o la fabricación no autorizada de hardwarereduciendo años de investigación y desarrollo para actores maliciosos o competidores.

En segundo término, la exposición de datos personales de empleados y colaboradores incrementa la probabilidad de campañas de phishing dirigidas o ataques adicionales contra individuos y organizaciones vinculadas. Además, el conocimiento de detalles de hardware puede permitir a los atacantes explore vectores para explotar vulnerabilidades físicas o de firmware en dispositivos de consumo.

En el momento de escribir este artículo, ni Luxshare ni la empresa de la manzana han emitido confirmaciones públicas sobre la brecha ni sobre el alcance real de los daños. La falta de respuesta oficial ha sido interpretada por analistas de seguridad como un signo de la complejidad de la situación y de la dificultad para verificar de manera independiente la totalidad de las reclamaciones.

Algunos expertos han subrayado la tendencia creciente de ciberataques a las cadenas de suministro y la necesidad de reforzar este vector de riesgo crítico para la protección de la propiedad intelectual. Este caso es un claro ejemplo de la necesidad de reforzar los controles de seguridad en todos los eslabones del ecosistema tecnológico, no solo en los propios fabricantes.

Luxcompartirun proveedor clave de Apple, Tesla y otros gigantes tecnológicos, habría sufrido una grave brecha de datos que ha dejado expuesto más de 1 TB de información confidencial.

El incidente, que habría ocurrido a mediados de diciembre y cuyos detalles se han ido conociendo en las últimas semanas, ha generado alarma en la industria tecnológica por el volumen, la sensibilidad de los archivos y la posibilidad de que incluyan documentación de productos aun no lanzados al mercado.

Según el grupo de ransomware que se atribuye el ataque, RansomHublos sistemas internos de Luxshare Precision Industry fueron comprometidos y cifrados y grandes cantidades de datos fueron exfiltrados. El colectivo publicó el 15 de diciembre. un mensaje en su página de filtraciones de la dark web, en el que afirmó haber obtenido archivos de clientes como Apple, Nvidia, LG, Tesla y Geely. y amenazó con liberarlos públicamente si no se establecía contacto para negociar.

Entre los detalles a los que accedieron los cibermalos habrían modelos CAD en 3D con geometrías detalladas de productos, planos de fabricación en 2D, diseños de componentes mecánicos, esquemas de placas de circuitos impresos (PCB) y documentación técnica interna en formato PDF. Estas categorías de archivos son habituales en los flujos de trabajo de diseño y fabricación y su exfiltración plantean riesgos importantes para la confidencialidad de proyectos y estrategias de producción.

Equipos de seguridad independientes, como los investigadores de cibernoticiashan analizado partes de las muestras publicadas por RansomHub y han señalado que los archivos revisados ​​parecen autenticos Documentos internos vinculados a proyectos entre la firma de Cupertino y Luxshare.

Entre ellos se incluyen procedimientos de reparación confidenciales, flujos logísticos detallados y cronogramas de colaboración entre empresas, así como archivos con información de identificación personal de empleados -nombres, cargos y correos corporativos- implicados en proyectos sensibles.

El periodo abarcado por los datos filtrados, que según las muestras va desde 2019 hasta 2025sugiere que la brecha no solo afecta a productos y procesos ya conocidos, sino también a proyectos en desarrollo que aún no han sido presentados en el mercado. Esta circunstancia eleva el impacto potencial del ataque.

¿Por qué las tecnológicas deben estar preocupadas?

La gravedad del incidente radica en varias vertientes. En primer lugar, el acceso a modelos de diseño y documentación de ingeniería facilitar podría la ingeniería inversa o la fabricación no autorizada de hardwarereduciendo años de investigación y desarrollo para actores maliciosos o competidores.

En segundo término, la exposición de datos personales de empleados y colaboradores incrementa la probabilidad de campañas de phishing dirigidas o ataques adicionales contra individuos y organizaciones vinculadas. Además, el conocimiento de detalles de hardware puede permitir a los atacantes explore vectores para explotar vulnerabilidades físicas o de firmware en dispositivos de consumo.

En el momento de escribir este artículo, ni Luxshare ni la empresa de la manzana han emitido confirmaciones públicas sobre la brecha ni sobre el alcance real de los daños. La falta de respuesta oficial ha sido interpretada por analistas de seguridad como un signo de la complejidad de la situación y de la dificultad para verificar de manera independiente la totalidad de las reclamaciones.

Algunos expertos han subrayado la tendencia creciente de ciberataques a las cadenas de suministro y la necesidad de reforzar este vector de riesgo crítico para la protección de la propiedad intelectual. Este caso es un claro ejemplo de la necesidad de reforzar los controles de seguridad en todos los eslabones del ecosistema tecnológico, no solo en los propios fabricantes.

[ad_2]